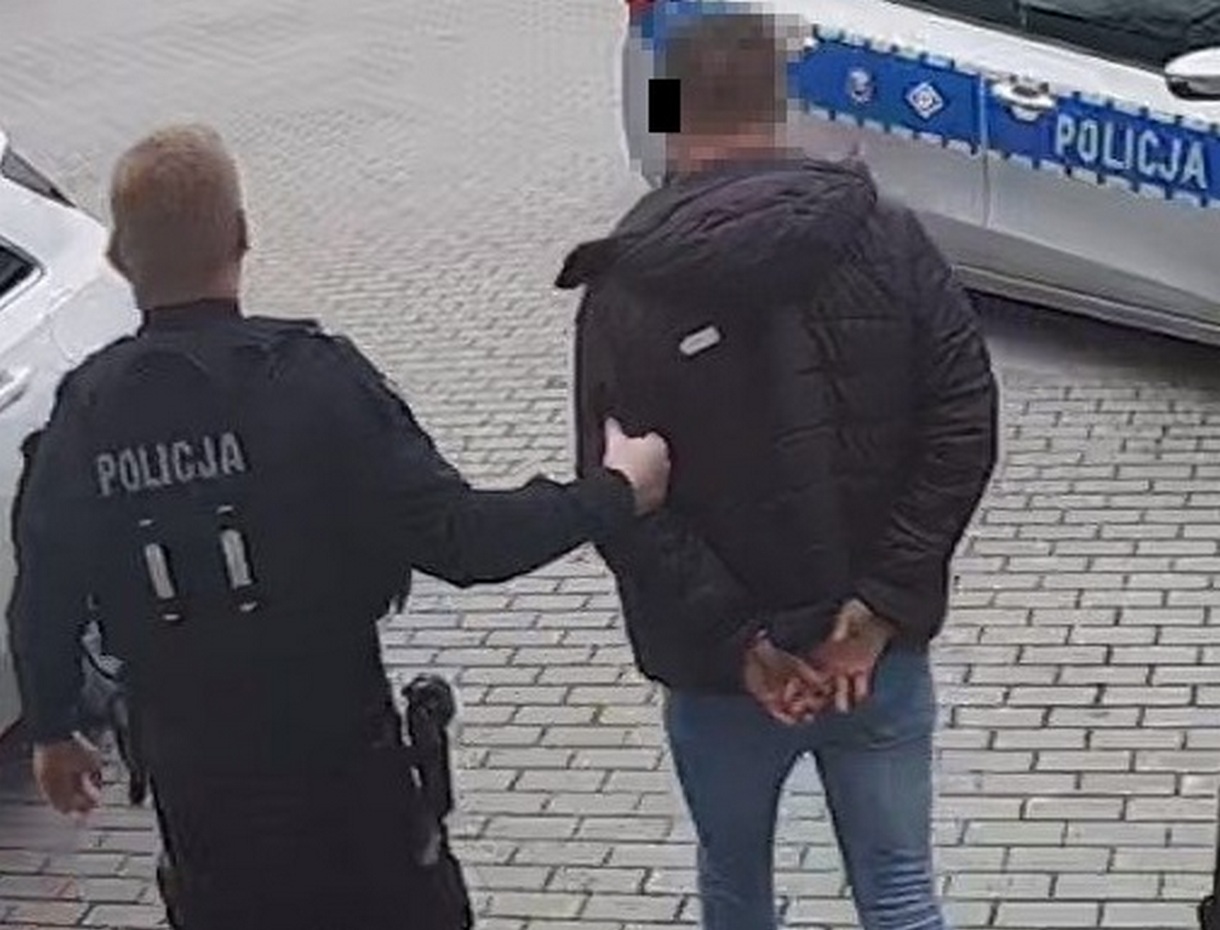
Pod koniec października 2026 roku funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości ustalili trzy osoby w wieku od 29 do 32 lat, zaangażowane — według ustaleń śledztwa — w oszustwa na szkodę zagranicznych firm. Zatrzymani to dwaj mężczyźni i kobieta, obywatele Nigerii. Sprawę nadzoruje Prokuratura Okręgowa w Radomiu.
Podmieniali dane do przelewów
Proceder opierał się na metodzie BEC, czyli Business Email Compromise. Sprawcy uzyskiwali dostęp do firmowych skrzynek poczty elektronicznej, za pośrednictwem których przedsiębiorstwa kontaktowały się z kontrahentami. Następnie obserwowali korespondencję i ingerowali w przesyłane dane dotyczące rachunków bankowych przeznaczonych do rozliczeń.
W ten sposób podmieniali numery kont, na które miały trafiać płatności. Ustalenia śledczych obejmują firmy działające w Australii, Słowacji, Portugalii, Stanach Zjednoczonych i Niemczech.
Sprzęt, karty SIM i fałszywe dokumenty
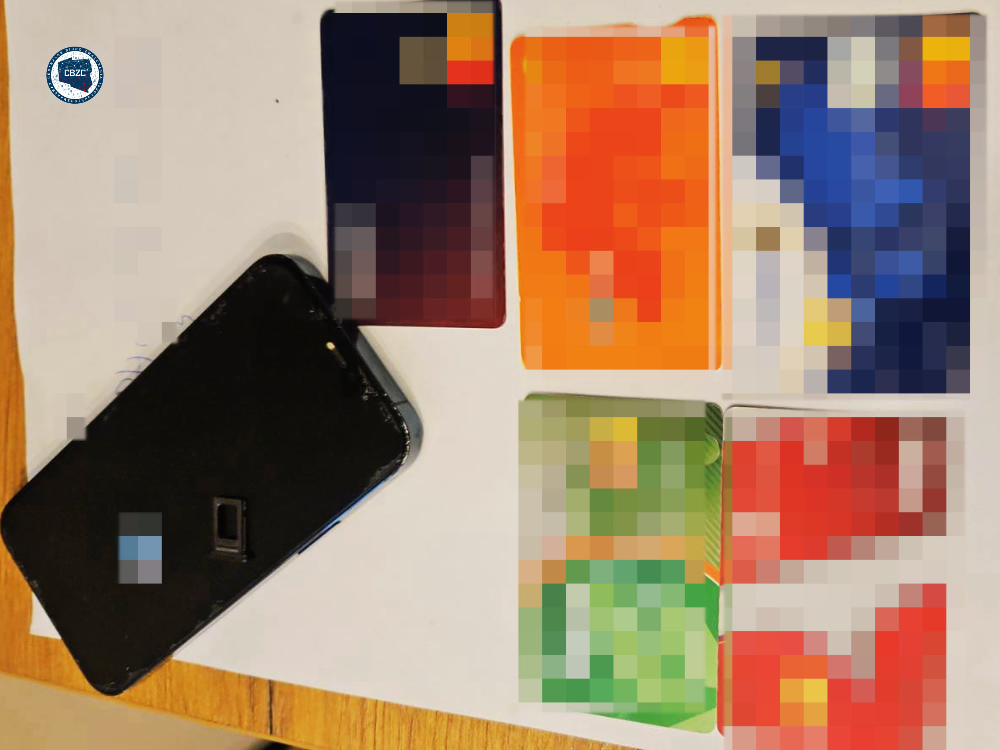
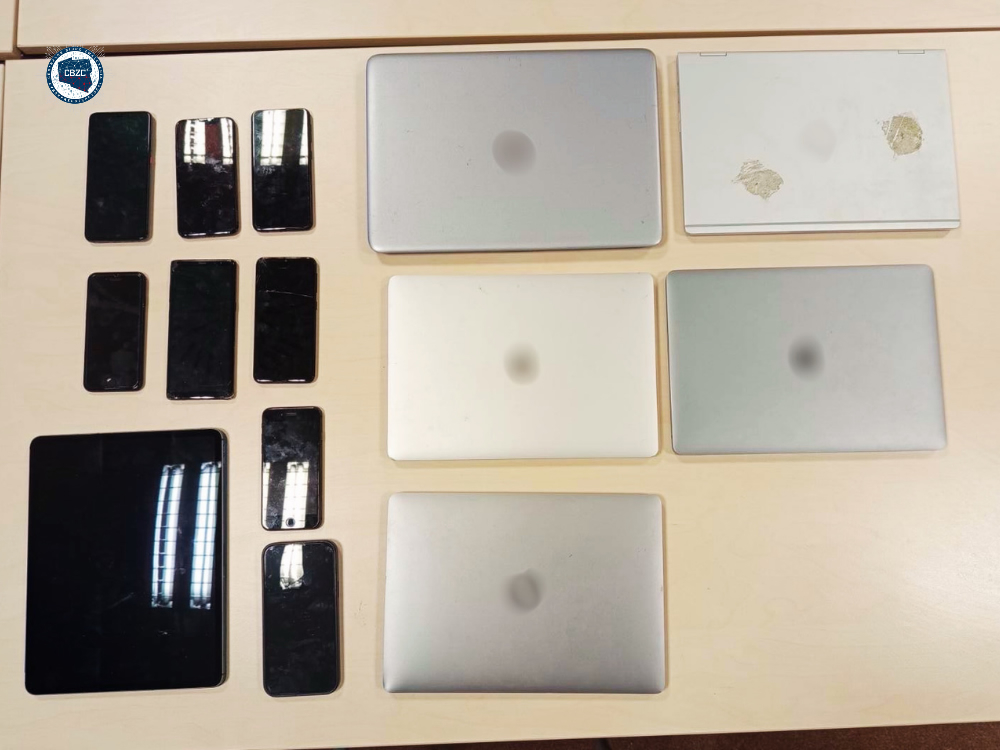
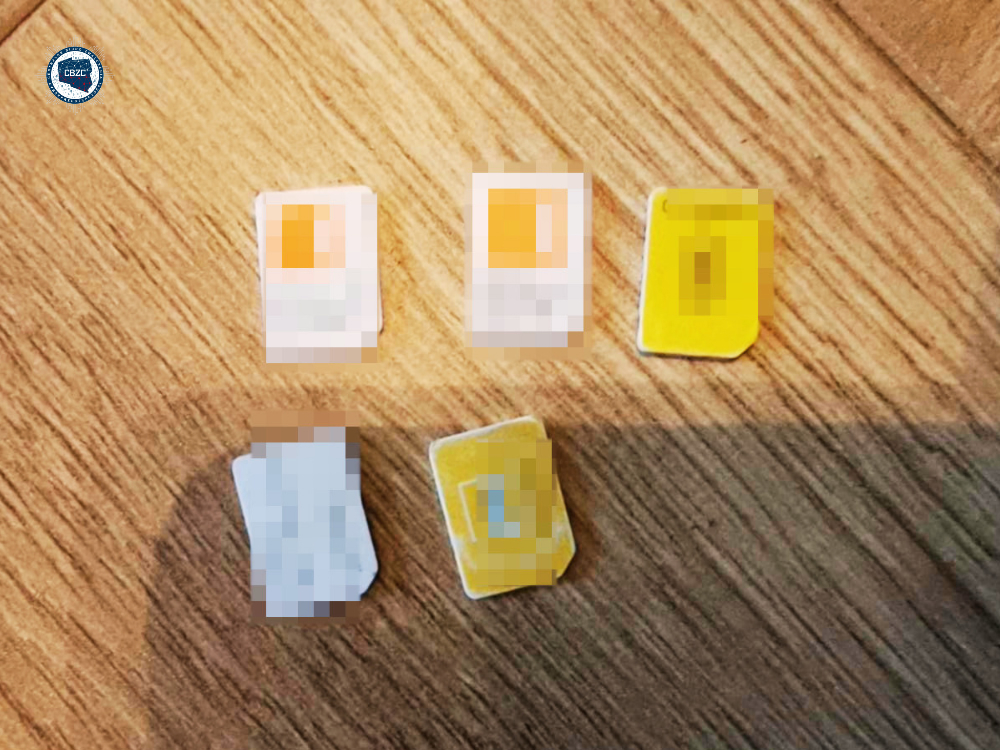
Policjanci przeszukali dwa miejsca zamieszkania na terenie województwa mazowieckiego. Zabezpieczyli telefony, komputery, karty SIM oraz fałszywe dokumenty wykorzystywane do przestępczego procederu.
Analiza materiału zgromadzonego na zabezpieczonych urządzeniach pozwoliła ujawnić przygotowaną i skonfigurowaną infrastrukturę służącą do popełniania przestępstw w internecie.
Dwie osoby w areszcie, kobieta pod dozorem
Zatrzymani zostali doprowadzeni do Prokuratury Okręgowej w Radomiu. Usłyszeli zarzuty udziału w zorganizowanej grupie przestępczej oraz licznych oszustw. Grozi im do 10 lat pozbawienia wolności.
Na wniosek prokuratury sąd zastosował wobec dwóch podejrzanych tymczasowe aresztowanie na trzy miesiące. Kobieta została objęta dozorem Policji.
W toku postępowania zabezpieczono samochód, pieniądze i kryptowaluty o łącznej wartości ponad 1,4 mln zł. Śledczy oszacowali dotychczas straty oszukanych podmiotów na około 1,2 mln zł. Sprawa ma charakter międzynarodowy i pozostaje rozwojowa.
Fałszywy e-mail, prawdziwa strata. Tak działa oszustwo BEC
BEC, czyli Business Email Compromise, to oszustwo wykorzystujące firmową korespondencję oraz zaufanie do nadawcy wiadomości. Przestępcy podszywają się pod kontrahentów, dostawców, przełożonych lub pracowników, aby nakłonić odbiorcę do przekazania pieniędzy na kontrolowany przez nich rachunek albo ujawnienia poufnych informacji.
Atak może rozpocząć się od zebrania informacji o przedsiębiorstwie, jego partnerach biznesowych i osobach odpowiedzialnych za płatności. Jeżeli oszuści uzyskają dostęp do skrzynki pocztowej jednej ze stron, mogą poznać szczegóły rzeczywistych zamówień, kwoty faktur oraz terminy rozliczeń. Następnie wykorzystują te informacje do przygotowania wiarygodnej wiadomości, dopasowanej do prowadzonej korespondencji. Włamanie do poczty nie jest jednak warunkiem przeprowadzenia oszustwa. Sprawcy mogą również posłużyć się adresem łudząco podobnym do prawdziwego.
W wariancie polegającym na podmianie rachunku bankowego odbiorca otrzymuje informację o rzekomej zmianie konta kontrahenta lub fakturę ze zmienionymi danymi do przelewu. Pozostałe elementy dokumentu, w tym nazwa firmy, opis dostawy i kwota, mogą odpowiadać rzeczywistej transakcji. Przestępcy dodatkowo wywierają presję czasu, domagając się pilnego uregulowania należności. Niekiedy powołują się na polecenie przełożonego lub żądają zachowania poufności, aby ograniczyć możliwość zweryfikowania dyspozycji.
Pracownik, przekonany, że opłaca prawdziwe zobowiązanie, sam zatwierdza przelew. Pieniądze trafiają jednak na rachunek kontrolowany przez oszustów, skąd mogą zostać szybko przekazane dalej. Przykładowo firma oczekująca faktury za dostarczony towar może otrzymać wiadomość z prawidłową kwotą, ale fałszywym numerem konta. W takim hipotetycznym scenariuszu oszustwo może wyjść na jaw dopiero wtedy, gdy rzeczywisty dostawca upomni się o zapłatę.
BEC obejmuje także oszustwo „na prezesa”, w którym sprawca podszywa się pod osobę zarządzającą przedsiębiorstwem i zleca pilny przelew. Innym wariantem jest wysłanie do działu kadr wiadomości w imieniu pracownika z informacją o rzekomej zmianie rachunku do wypłaty wynagrodzenia.
Podstawową zasadą ochrony jest potwierdzanie każdej zmiany numeru konta oraz nietypowego polecenia płatności niezależnym kanałem, najlepiej telefonicznie pod wcześniej znanym numerem. Odpowiedź na podejrzaną wiadomość nie stanowi skutecznej weryfikacji, ponieważ może trafić bezpośrednio do przestępcy.
Źródło: CBZC