
Pierwsze informacje o poważnym zdarzeniu dotyczącym cyberbezpieczeństwa pojawiły się 10 sierpnia. Krzysztof Gawkowski przekazał wówczas, że odpowiednie służby rozpoczęły ustalanie wszystkich okoliczności sprawy i wspierają firmę MyDr w zabezpieczaniu jej systemów.
Klientami przedsiębiorstwa są placówki medyczne oraz lekarze. Zostali oni poinformowani o wykryciu potencjalnego nieuprawnionego dostępu do systemów.
– Na tym etapie postępowania nie można ostatecznie potwierdzić wycieku danych, jednak wiele wskazuje na to, że osoba nieuprawniona mogła uzyskać do nich dostęp – informował 10 sierpnia szef resortu cyfryzacji.
Potwierdzono wyciek danych
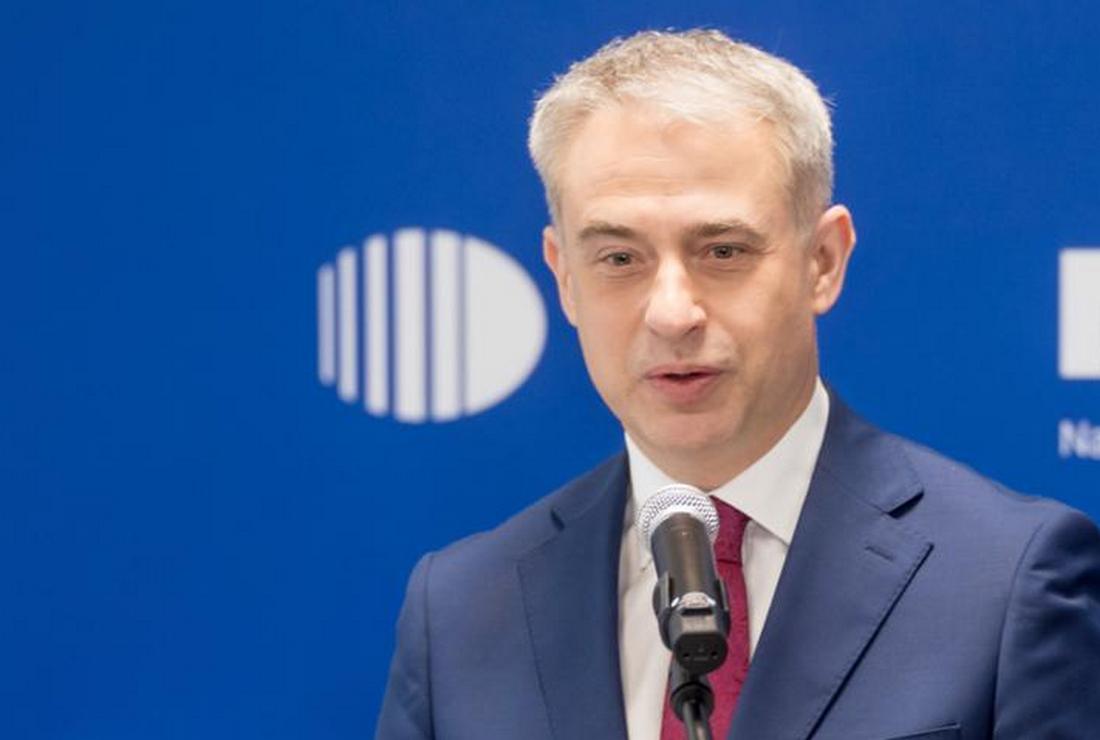
Dwa dni później, w środę, 12 sierpnia, podczas briefingu zorganizowanego po posiedzeniu Połączonego Centrum Operacji Cyberbezpieczeństwa, minister potwierdził skalę wycieku.
– Mamy do czynienia z niebywałym i bardzo dużym zdarzeniem w zakresie bezpieczeństwa polskiej infosfery – powiedział Krzysztof Gawkowski.
Jak wyjaśnił, oprogramowanie MyDr wspiera pracę lekarzy, gabinetów i przychodni. Systemy mogą zawierać informacje dotyczące między innymi recept, zapisanych leków, terminów wizyt oraz dokumentacji przedstawianej lekarzom.
– Mamy zatem do czynienia z dużym pakietem danych wrażliwych, które dotyczą ludzi korzystających z podstawowej opieki medycznej – podkreślił minister.
Według informacji przekazanych 12 sierpnia z firmy wykradziono bazę o wielkości przekraczającej 2 TB. Dane mogą dotyczyć blisko 19 milionów obywateli.
– Dzisiaj niestety z przykrością muszę poinformować, że doszło do nadzwyczajnego wycieku danych sięgającego blisko 19 milionów osób – oświadczył Krzysztof Gawkowski.
Minister zaznaczył, że nie każdej osoby dotyczą wszystkie kategorie informacji znajdujących się w bazie. Ujawnienie numeru PESEL nie musi więc oznaczać, że w przypadku tej samej osoby wykradziono również dane o receptach, przyjmowanych lekach czy wizytach lekarskich. Zakres utraconych informacji może być różny dla poszczególnych obywateli.
Służby poszukują sprawców
Działania państwa zostały skoordynowane z Ministerstwem Zdrowia, Urzędem Ochrony Danych Osobowych oraz służbami specjalnymi. Operacyjną część postępowania prowadzi Centralne Biuro Zwalczania Cyberprzestępczości, które pozostaje w kontakcie z prokuraturą.
Na obecnym etapie nic nie wskazuje, aby za atakiem stała Rosja lub inne państwo. Według przedstawionych informacji najbardziej prawdopodobny jest motyw finansowy, a sprawcami mogą być cyberprzestępcy próbujący zarobić na skradzionych danych albo wykorzystać je do szantażu.
– Nikt w Polsce nie będzie płacił żadnych okupów za to, że gdzieś ktoś myśli, że na cyberprzestrzeni będzie zarabiał – zapowiedział szef resortu cyfryzacji.
Gawkowski zapewnił również, że osoby odpowiedzialne za kradzież danych będą ścigane przez służby i prokuraturę.
– Każda osoba, która stoi za tym atakiem i uważa, że mogła z firmy prywatnej wyprowadzić dane 19 milionów obywateli i te dane obywateli sprzedać, szantażować bądź wyprowadzać poza granicę Polski, musi się liczyć z tym, że bezwzględność polskich służb i prokuratury będzie ostateczna – powiedział.
Obywatele będą mogli sprawdzić swoje dane
Podjęto decyzję o przeniesieniu informacji dotyczących wycieku do systemu Bezpieczne Dane. Ma to umożliwić obywatelom sprawdzenie, czy ich dane znalazły się w wykradzionej bazie.
Służby zostały również postawione w stan gotowości, aby wspierać osoby, których informacje mogą zostać wykorzystane przez przestępców. Zapowiedziano dalszą analizę skradzionych danych oraz informowanie obywateli o wynikach prowadzonych działań.
Z systemu MyDr korzystało około 12 tysięcy placówek. Rozpoczęto procedurę informowania lekarzy i podmiotów medycznych używających tego oprogramowania.
Według zapewnień ministra zainfekowana część infrastruktury została odłączona, a systemy firmy zabezpieczono. Placówki ochrony zdrowia mają działać w normalnym trybie.
Jak chronić swoje dane?
W związku z zagrożeniem resort cyfryzacji przypomina o konieczności zastrzeżenia numeru PESEL, co można zrobić między innymi za pośrednictwem aplikacji mObywatel. Zalecane jest również stosowanie silnych, unikalnych haseł oraz dwuskładnikowego uwierzytelniania.
Osoby, których dane mogły zostać wykradzione, powinny zachować szczególną ostrożność wobec podejrzanych wiadomości, telefonów oraz prób wyłudzenia informacji. Przestępcy mogą wykorzystywać pozyskane dane do podszywania się pod instytucje medyczne, urzędy albo inne zaufane podmioty.
Wideo Ministerstwo Cyfryzacji
Źródło: MC

26 komentarzy
Komentarz ukryty z powodu bardzo niskiej oceny.
Pod rządami tego tępaka bedzie wiecej takich afer
Komentarz ukryty z powodu bardzo niskiej oceny.
Ministrowie tuska strzegą bezpieczeństwa obywateli. Strzegą, aż huczy. Gawkowski, nie mędrkuj, tylko do dymisji! I pod Trybunał Stanu. Tusk do budy!
Komentarz ukryty z powodu bardzo niskiej oceny.
KOlejny minister spisał się na medal.Zakomunikował, że wyciekły dane pacjentów.Może chociaż część tego gangu Olsena miałaby trochę honoru i poszła w pi
…du?.
Komentarz ukryty z powodu bardzo niskiej oceny.
Pod rządami tego głąba bedzie wiecej afer
Komentarz ukryty z powodu bardzo niskiej oceny.
A srau was pies z tą waszą cyfrowością. Tfu na diabłowe wynalazki.
Komentarz ukryty z powodu bardzo niskiej oceny.
Co można zrobić między innymi za pośrednictwem aplikacji mObywatel ?
Tak samo nic jak MrDr, bo mObywatel jest tak samo „chu” wart jak MrDr.
Teraz należałoby zmienić PESEL Polakom, a potem pilnować danych, jak oka w głowie np. pana prezydenta, czy Tuska.
Oczywiście dla ich bezpieczeństwa (jak to się określa przy każdej okazji).
Komentarz ukryty z powodu bardzo niskiej oceny.
Która to już afera tego nie-rządu?
Komentarz ukryty z powodu bardzo niskiej oceny.
mÒwnem w szczególności nigdy więcej nie mam zamiaru zaśmiecać komòrki
Komentarz ukryty z powodu bardzo niskiej oceny.
Czerwone pajace opitoliły nasze dane osobowe za czapkę srebrników – w jakim kraju poza Polska jest to możliwe …????
Tak samo jaki i Ksef – nic innego jak celowe udostepnienie danych firmowych z całej Polski obcym wywiadom gospodarczym z konkretnym celem- likwidacja gospodarcza POLSKI na żądanie brukselskich przekrętów .!!!!
Tak samo jak w przypadku nr Pesel w żadnym kraju ta złodziejska agenda nie działa – POLACY co Wam jeszcze trzeba wyjaśniać ..!!!!
Pingback: MyDr celem przestępczego działania. Firma wydała oświadczenie, bada zakres danych objętych zdarzeniem : Lublin112 – Wiadomości z Lublina i regionu. Ważne informacje z kraju