Przejdź do treści
niedziela, 18 października 2026
Kontakt do redakcji: 690 680 960 [email protected]
Wiadomości z Lublina i regionu
Kontakt do redakcji 690 680 960 [email protected]
PILNE:

Cyberbzagrożenia: W 2021 roku CERT Polska powstrzymał 4 miliony prób wejścia na strony oznaczone jako wyłudzające dane

Jak wynika z danych firm analitycznych Radicati i Statista codziennie wysyłanych jest niemal 3,5 miliarda wiadomości phishingowych. Powszechność zjawiska wpływa na wzrost jego świadomości wśród użytkowników. Reagują na nie także wytwórcy oprogramowania do bezpieczeństwa IT udostępniający rozwiązania takie jak np. filtry antyphishingowe czy dwuskładnikowe uwierzytelnianie. Działania z zakresu cyberbezpieczeństwa wymuszają z kolei wdrażanie nowych taktyk przez przestępców. Jak komentują eksperci Stormshield zagrożenie phishingiem nie maleje, a działania przestępców stają się coraz bardziej wyrafinowane i zawierają silniejszy aspekt psychologiczny.

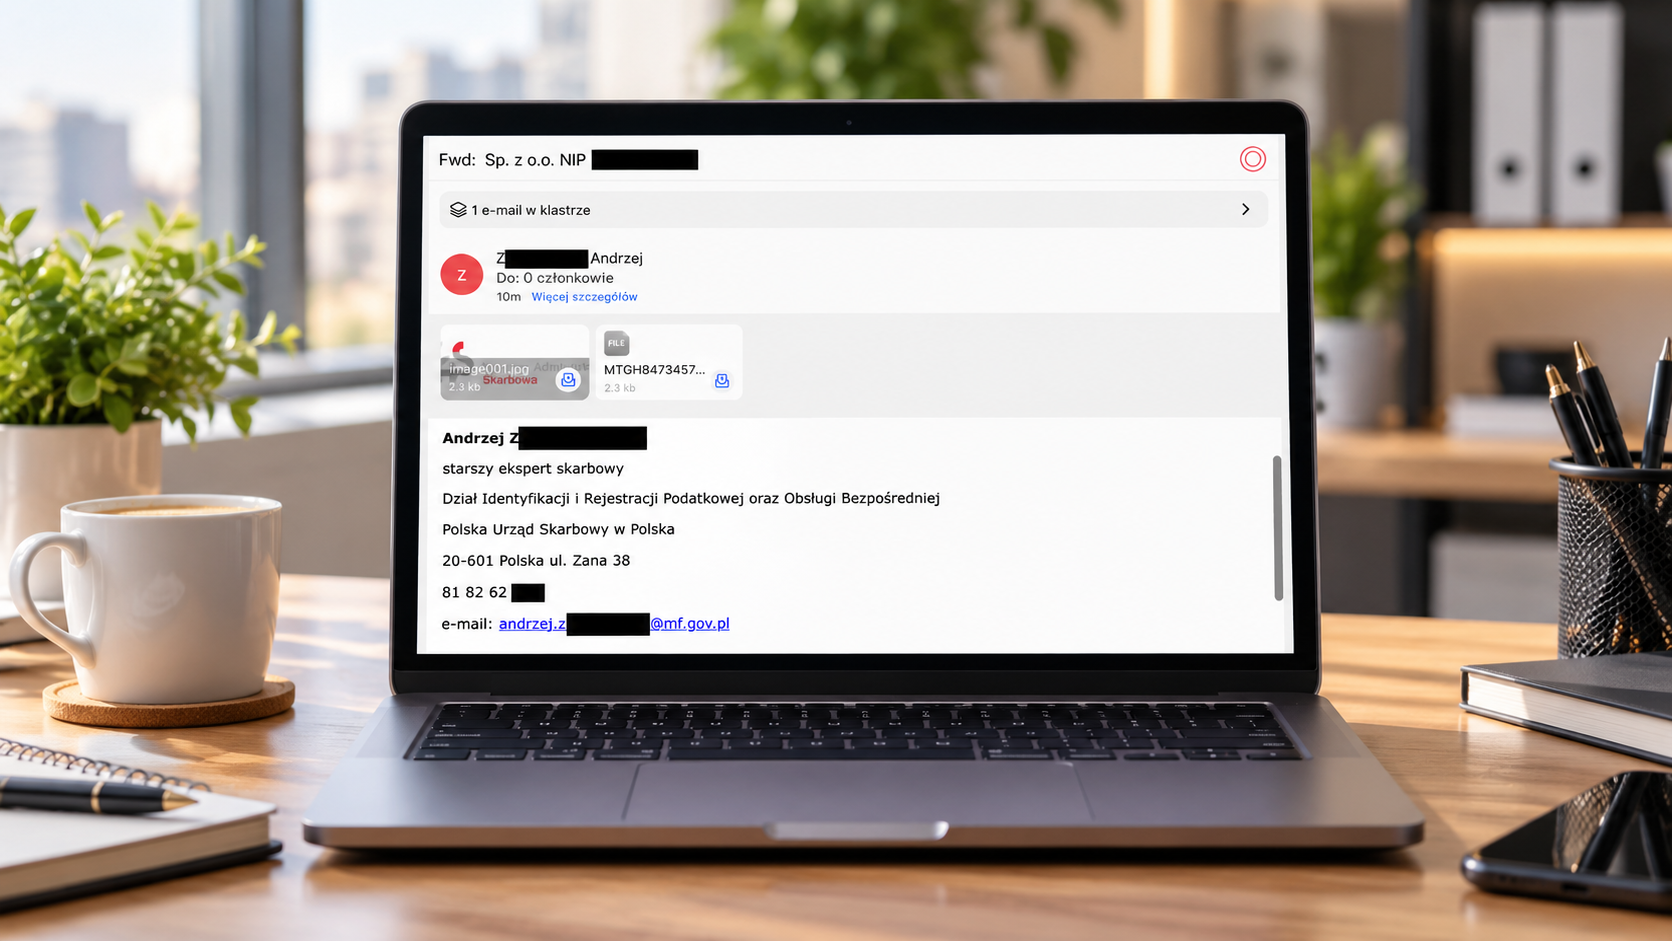
Phishing to złośliwa technika mająca na celu nakłonienie osoby trzeciej do wykonania działania, którego efektem będzie kradzież danych osobowych – haseł dostępowych, numerów kart kredytowych czy dokumentów tożsamości. Wygrana na loterii, akcje charytatywne, fałszywe inwestycje lub kryptowaluty, zamknięcie konta bankowego czy wzmożone zainteresowanie określoną tematyką np. zakupami w okresie świątecznym – niemal każdy temat może być wykorzystany do oszukania potencjalnych ofiar. 91 proc. cyberataków wykorzystuje pocztę e-mail jako główny wektor. Jednak przestępcy nieustannie modyfikują sposoby swojego działania.

– Cyberprzestępcy wykorzystają podstawowe emocje i socjotechniki, aby zapewnić skuteczność swoich działań. Najczęściej wykorzystywany jest strach, powoduje on bowiem naszą instynktowną reakcję. Pierwsze kampanie phishingowe były stosunkowo łatwe do rozpoznania, zawierały liczne błędy ortograficzne czy literówki, co wynikało z niedostępności np. tłumaczy internetowych. Obecnie jednak mamy do czynienia ze skomplikowanymi działaniami, wobec których zwykła ostrożność może nie wystarczyć – komentuje Aleksander Kostuch, inżynier Stormshield.

Jednym z najczęściej stosowanych nowych mechanizmów jest typosquatting. Niski koszt hostingu strony phishingowej w domenie, której adres różni się od oryginalnej jednym znakiem powoduje, że ten model działania jest z perspektywy przestępców bardzo owocny. Szata graficzna takich serwisów jest zaprojektowana tak, że ofiary zwykle nie zdają sobie sprawy, że odwiedzają stronę phishingową. CERT Polska w 2021 roku zablokował 33 tys. takich domen, powstrzymując we współpracy z operatorami telekomunikacyjnymi blisko 4 miliony prób wejścia na strony oznaczone jako wyłudzające dane.

Najczęściej obserwowany phishing był związany z wyłudzaniem danych logowania do Facebooka. W tym przypadku wykorzystywany był motyw weryfikacji wieku niezbędnego do obejrzenia filmu z drastycznego wydarzenia. Z kolei jak podaje raport ESET Threat Report liczba zablokowanych unikalnych phishingowych adresów URL osiągnęła w okresie maj-sierpień 2022 poziom niemal 4,7 miliona. Kolejną rozpowszechnioną techniką jest ta wykorzystująca dołączone do treści e-maili zainfekowane bannery. Pozwala to ominąć mechanizm filtrowania, a odbiorca otrzymuje informację, że​​ nadawca i załącznik zostały zweryfikowane.

– Aby ominąć filtry wykrywania fałszowania logo, cyberprzestępcy wyświetlają je jako tabelę składającą się z zestawu komórek o szerokości jednego piksela. Dla odbiorcy pozostaje ono zatem identyczne, jednak ujęcie go w formie tabeli utrudnia identyfikację przez filtr antyphishingowy. Takie oszustwo jest możliwe do wykrycia za pomocą analizy wizualnej, przy użyciu algorytmu „wizji komputerowej” – wyjaśnia Aleksander Kostuch, ekspert Stormshield, europejskiego lidera branży cyberbezpieczeństwa.

Linki phishingowe są również osadzane w łańcuchu linków przekierowujących, co sprawia, że filtry antyphishingowe nie mogą dotrzeć do końcowego adresu URL. Jednak prawdziwą żyłą złota dla przestępców są wycieki baz danych zawierających adresy e-mail, hasła i numery telefonów.

– Ofiary same działają na swoja niekorzyść. Powszechne jest stosowanie słabych haseł, dodatkowo używanych wielokrotnie na różnych kontach. W ten sposób staje się ono wytrychem otwierającym wiele drzwi. Co więcej taka wiedza pozwala przestępcom tworzyć wiarygodne scenariusze działań, przyczyniając się do nieustannej popularności phishingu oraz rozwoju nowych technik i kanałów dystrybucji – mówi Aleksander Kostuch.

W ostatnich latach rośnie liczba ataków z wykorzystaniem SMS. Wpływ na to miały lockdowny i związany z nim rozwój handlu internetowego. Próby wyłudzeń „na InPost, Allegro czy Olx”, rozpoczynające się od sms-a przychodzącego do ofiary, który informuje o niedostarczonej czy nieopłaconej paczce wciąż pozostają rozpowszechnioną praktyką. Medium chętnie wykorzystywanym przez przestępców stał się także WhatsApp czy narzędzia do komunikacji pomiędzy pracownikami, takie jak Microsoft Teams i Slack. Jedną z nowych metod jest publikacja oferty pracy zawierająca oprogramowanie szpiegujące, co umożliwia kradzież tożsamości pracownika.

– Pozyskanie takich danych to fundament do dalszych działań, które przestępcy przeprowadzają np. w okresie świątecznym, gdy osób których tożsamość wykorzystują nie ma fizycznie w miejscu pracy. W ten sposób udało się w lipcu 2022 roku ukraść ponad 500 milionów euro firmie Sky Mavis – mówi ekspert Stormshield.

Kolejną innowacją jest atak „Browser-in-the-browser” (przeglądarka w przeglądarce). To strategia polegająca na wyświetlaniu fałszywego okna przeglądarki. Ofiary klikające przycisk logowania są przekonane, że ładują nowe okno uwierzytelniania. Jest to jednak iluzja. W rzeczywistości użytkownik nie zmienia okien, a cyberprzestępca wyświetla prawidłowy adres URL, aby oszukać czujność ofiary, która następnie nieświadomie wprowadza swoje dane uwierzytelniające na stronie przestępców. Słabością tej trudnej do wykrycia techniki jest ograniczenie możliwości jej wykorzystania w telefonach komórkowych. Prawdziwe okna logowania można maksymalizować, minimalizować oraz przenosić w dowolne miejsce na ekranie. Fałszywe okna podręczne są powiązane ze stroną, na której się znajdują. Mogą poruszać się tylko w obrębie okna przeglądarki.

Jak zwracają uwagę eksperci cyberprzestępcy w coraz większym stopniu korzystają z narzędzi umożliwiających automatyzację kampanii phishingowych. Na przykład serwisy Gophish lub Sniperphish oferują gotowe do użycia szablony stron i wiadomości e-mail służących do przechwytywania wrażliwych danych. Specjaliści przewidując rozwój phishingu wskazują również na jego dalszą automatyzację i precyzję działań.

– Dzięki technologii rozszerzania tekstu możliwe jest teraz generowanie setek e-maili, które mają tożsamy przekaz choć używają zupełnie innych słów. W związku z tym phishing prawdopodobnie zmieni modus operandi. Zamiast jednej treści adresowanej do wielu potencjalnych ofiar będziemy mieli do czynienia z wielką liczbą zróżnicowanych wiadomości, których treść zostanie dopasowana indywidualnie do ofiary. Ta technika wydaje się być inspirowana SEO i algorytmem GPT-3. W obliczu wykorzystania technologii open source również dostawcy cyberbezpieczeństwa będą zmuszeni do wprowadzania nowych metod wykrywania oszustw, aby sprostać rosnącym wyzwaniom – ocenia Aleksander Kostuch, z firmy Stormshield.

Phishing – jak nie dać się złowić? 5 istotnych faktów.

– Użycie dwuskładnikowej autoryzacji praktycznie uniemożliwia użycie wykradzionego loginu i hasła, nawet jeżeli fałszywa strona wygląda identycznie jak oryginalna.
– Menadżer haseł weryfikuje adres strony i nie wprowadzi danych logowania w polach należących do nieznanej strony internetowej, bez względu na to czy jest ona łudząco podobna do legalnej.
– Bądźmy czujni na socjotechnikę. Minęły czasy, gdy niepoprawne językowo komunikaty na pierwszy rzut oka zdradzały oszustwo. Najczęściej wiadomości wysyła „dziwny” nadawca, a jej treść jest tak skonstruowana, aby skłonić nas do podjęcia natychmiastowych reakcji.
– Nie klikajmy w podejrzane i niezweryfikowane linki oraz nie otwierajmy nieoczekiwanych załączników.
– Dobrze wdrożone dedykowane urządzenia, takie jak np. firewalle, automatycznie rozpoznają i blokują zagrożenia. Zgodnie z rekomendacjami agencji rządowych ds. bezpieczeństwa firewalle (np. Stormshield), korzystają z listy zablokowanych adresów URL opracowywanej przez CERT Polska, a także z danych kilkunastu globalnych laboratoriów IT.

(fot. pixabay.com)
Dodaj komentarz

Masz coś do dodania? Podziel się swoją opinią.

Dbaj o kulturę dyskusji. Publikując komentarz, akceptujesz regulamin komentarzy.

Z kraju

Kraj

O godzinie 18 zawyją syreny. Polska straż pożarna odda hołd strażakom z Niska

W piątek, 16 października, o godzinie 18.00 w jednostkach Państwowej Straży Pożarnej i Ochotniczych Straży Pożarnych w całym kraju zostaną uruchomione sygnały świetlne i dźwiękowe pojazdów pożarniczych. Strażacy uczczą w ten sposób pamięć dwóch funkcjonariuszy z Niska, którzy zginęli podczas działań ratowniczych.

1 komentarz
Kraj

Nowy system alarmowania w Polsce. Telefon zawyje w przypadku wystąpienia zagrożenia

Telefon komórkowy ma stać się dodatkową syreną alarmową. Ministerstwo Spraw Wewnętrznych i Administracji zapowiada wdrożenie technologii Cell Broadcast, która pozwoli błyskawicznie przekazywać ostrzeżenia osobom znajdującym się na obszarze zagrożenia. Na uruchomienie rozwiązania rząd zamierza przeznaczyć blisko 100 mln zł. System ma zacząć działać w drugiej połowie 2027 roku.

44 komentarzy
Kraj

Groźby wobec szkół. Blisko 138 tys. kontroli i 183 osoby zatrzymane

Blisko 138 tys. kontroli placówek oświatowych i 183 zatrzymane osoby - to bilans ogólnopolskich działań przekazany przez Policję Polską. Funkcjonariusze sprawdzają zgłoszenia dotyczące zagrożeń i całodobowo monitorują internet, dbając o bezpieczeństwo uczniów oraz pracowników szkół.

5 komentarzy
Kraj

Były terytorials zatrzymany przez policję. WOT: nie jest już żołnierzem

Wojska Obrony Terytorialnej zabrały głos w sprawie zatrzymania byłego żołnierza przez policję. Jak przekazała formacja, mężczyzna został zwolniony ze służby 14 sierpnia 2026 roku. Powodem były zachowania zakwalifikowane jako naruszenie dyscypliny wojskowej, związane z jego działalnością medialną.

3 komentarzy

Lubelski biznes

Lubelski biznes

Trzy medale dla Perły. Lubelskie piwa znów docenione przez ekspertów

Lubelska Perła znów ma powody do świętowania. Piwa z Browaru Perła - Browary Lubelskie zdobyły trzy medale w konkursie Good Beer International 2026. Wśród nagrodzonych znalazły się zarówno tegoroczna nowość, jak i piwa dobrze znane miłośnikom lubelskiego browaru.

26 komentarzy

Polityka

Polityka

Gawkowski chce szybkiego blokowania nielegalnych treści. Krytykuje prezydenckie weto

Minister cyfryzacji Krzysztof Gawkowski wezwał do zdecydowanej walki z nawoływaniem do przemocy w internecie. Zapowiedział przyjęcie przez Sejm przepisów dotyczących usług cyfrowych, które — według niego — mają umożliwić szybsze blokowanie nielegalnych treści. Skrytykował również prezydenckie weto wobec poprzedniej ustawy.

17 komentarzy
Polityka

102,4 mld zł na ochronę ludności. Rząd przyjął program na lata 2027–2031

Budowle ochronne, systemy ostrzegania, bezpieczna łączność i sprzęt ratowniczy — to najważniejsze inwestycje przewidziane w nowym Programie Ochrony Ludności i Obrony Cywilnej. Rada Ministrów przyjęła również program rozwoju kolei metropolitalnej w Trójmieście, który ma poprawić dojazd z południowych dzielnic Gdańska do centrum.

6 komentarzy

Społeczeństwo

Społeczeństwo

Sąd orzekł przepadek samochodu. RPO wskazuje na niewyjaśnioną kwestię własności

Rzecznik Praw Obywatelskich złożył kasację do Sądu Najwyższego w sprawie przepadku auta należącego — według ustaleń ujawnionych po wyroku — do ojca skazanego. Zdaniem RPO sąd przed wydaniem orzeczenia nie sprawdził dostatecznie, kto był właścicielem pojazdu, mimo sprzecznych deklaracji oskarżonego.

10 komentarzy
Społeczeństwo

ZUS wykrył nieprawidłowości w 88 proc. kontroli w Lubelskiem

Prawie 1,2 tys. kontroli i ponad tysiąc spraw z nieprawidłowościami — to wyniki działań ZUS w województwie lubelskim od stycznia do sierpnia 2026 roku. Łączny skutek finansowy wykrytych błędów wyniósł 11,1 mln zł. Zakład coraz skuteczniej wskazuje płatników, u których ryzyko naruszenia przepisów jest największe.

6 komentarzy
Społeczeństwo

Składki ZUS opłacisz w telefonie. Nowa funkcja w mZUS dla Płatnika

Przedsiębiorcy mogą już opłacać składki bezpośrednio w aplikacji mZUS dla Płatnika. Nowa funkcja umożliwia przekazanie należności z kont w obsługiwanych bankach, a koszt pojedynczego przelewu wynosi 55 groszy. ZUS zapowiada także kolejne możliwości płatności.

3 komentarzy
Społeczeństwo

Ponad 42 proc. pracujących Polaków opiekuje się bliskimi. GUS pokazuje codzienność rodzin

Praca zawodowa, wychowanie dzieci i pomoc krewnym wymagającym wsparcia — tak wygląda codzienność znacznej części Polaków. W 2025 roku obowiązki opiekuńcze sprawowało 35,9 proc. osób w wieku 18–74 lata. Badanie Głównego Urzędu Statystycznego pokazuje również, że kobiety znacznie częściej niż mężczyźni dostosowywały życie zawodowe do potrzeb rodziny.

2 komentarzy
Społeczeństwo

Pierwsze efekty nowych przepisów widoczne na drogach. Coraz więcej dzieci jeździ na rowerach i hulajnogach w kaskach

Coraz więcej dzieci i młodzieży korzysta z kasków podczas jazdy rowerem i hulajnogą elektryczną – wynika z pierwszych obserwacji Policji po wejściu w życie nowych przepisów w czerwcu. Obowiązek używania kasków przez osoby do 16. roku życia ma zwiększyć bezpieczeństwo najmłodszych. PZU przekazało policjantom w całym kraju 3,6 tys. kasków, które są rozdawane dzieciom podczas kontroli i spotkań profilaktycznych.

19 komentarzy

Nauka i technologia

Nauka i technologie

Atak hakerski na FELG. Firma zakończyła analizę i powiadamia placówki medyczne

FELG Software poinformowała o zakończeniu analizy zdarzenia bezpieczeństwa i zidentyfikowaniu placówek, których ono dotyczyło. W aktualizacji z 7 października spółka przekazała, że rozpoczyna wysyłkę indywidualnych powiadomień. Placówki objęte zdarzeniem mają otrzymać także pakiet dokumentów i rozwiązań umożliwiających zgłoszenie naruszenia oraz poinformowanie pacjentów.

Nauka i technologie

Rekord Politechniki Lubelskiej. 29 naukowców w World’s Top 2% Scientists

Politechnika Lubelska osiągnęła najlepszy wynik w swojej historii w rankingu World’s Top 2% Scientists. W dziewiątej edycji międzynarodowego zestawienia znalazło się 29 badaczek i badaczy z uczelni. Wyróżnienia dotyczą zarówno całego dorobku naukowego, jak i osiągnięć za 2025 rok.

Nauka i technologie

Treści terrorystyczne w internecie. Godzina na usunięcie po otrzymaniu nakazu

Dostawcy usług hostingowych mają obowiązek usunąć treści terrorystyczne lub zablokować dostęp do nich najpóźniej w ciągu godziny od otrzymania nakazu. Krajowa Rada Radiofonii i Telewizji przypomina, że odpowiednie narzędzia prawne już funkcjonują, a właściwe służby mogą z nich korzystać bez oczekiwania na nowe rozwiązania związane z Aktem o usługach cyfrowych.

8 komentarzy
Nauka i technologie

Eksperci: zanim zapytasz AI, pomyśl sam

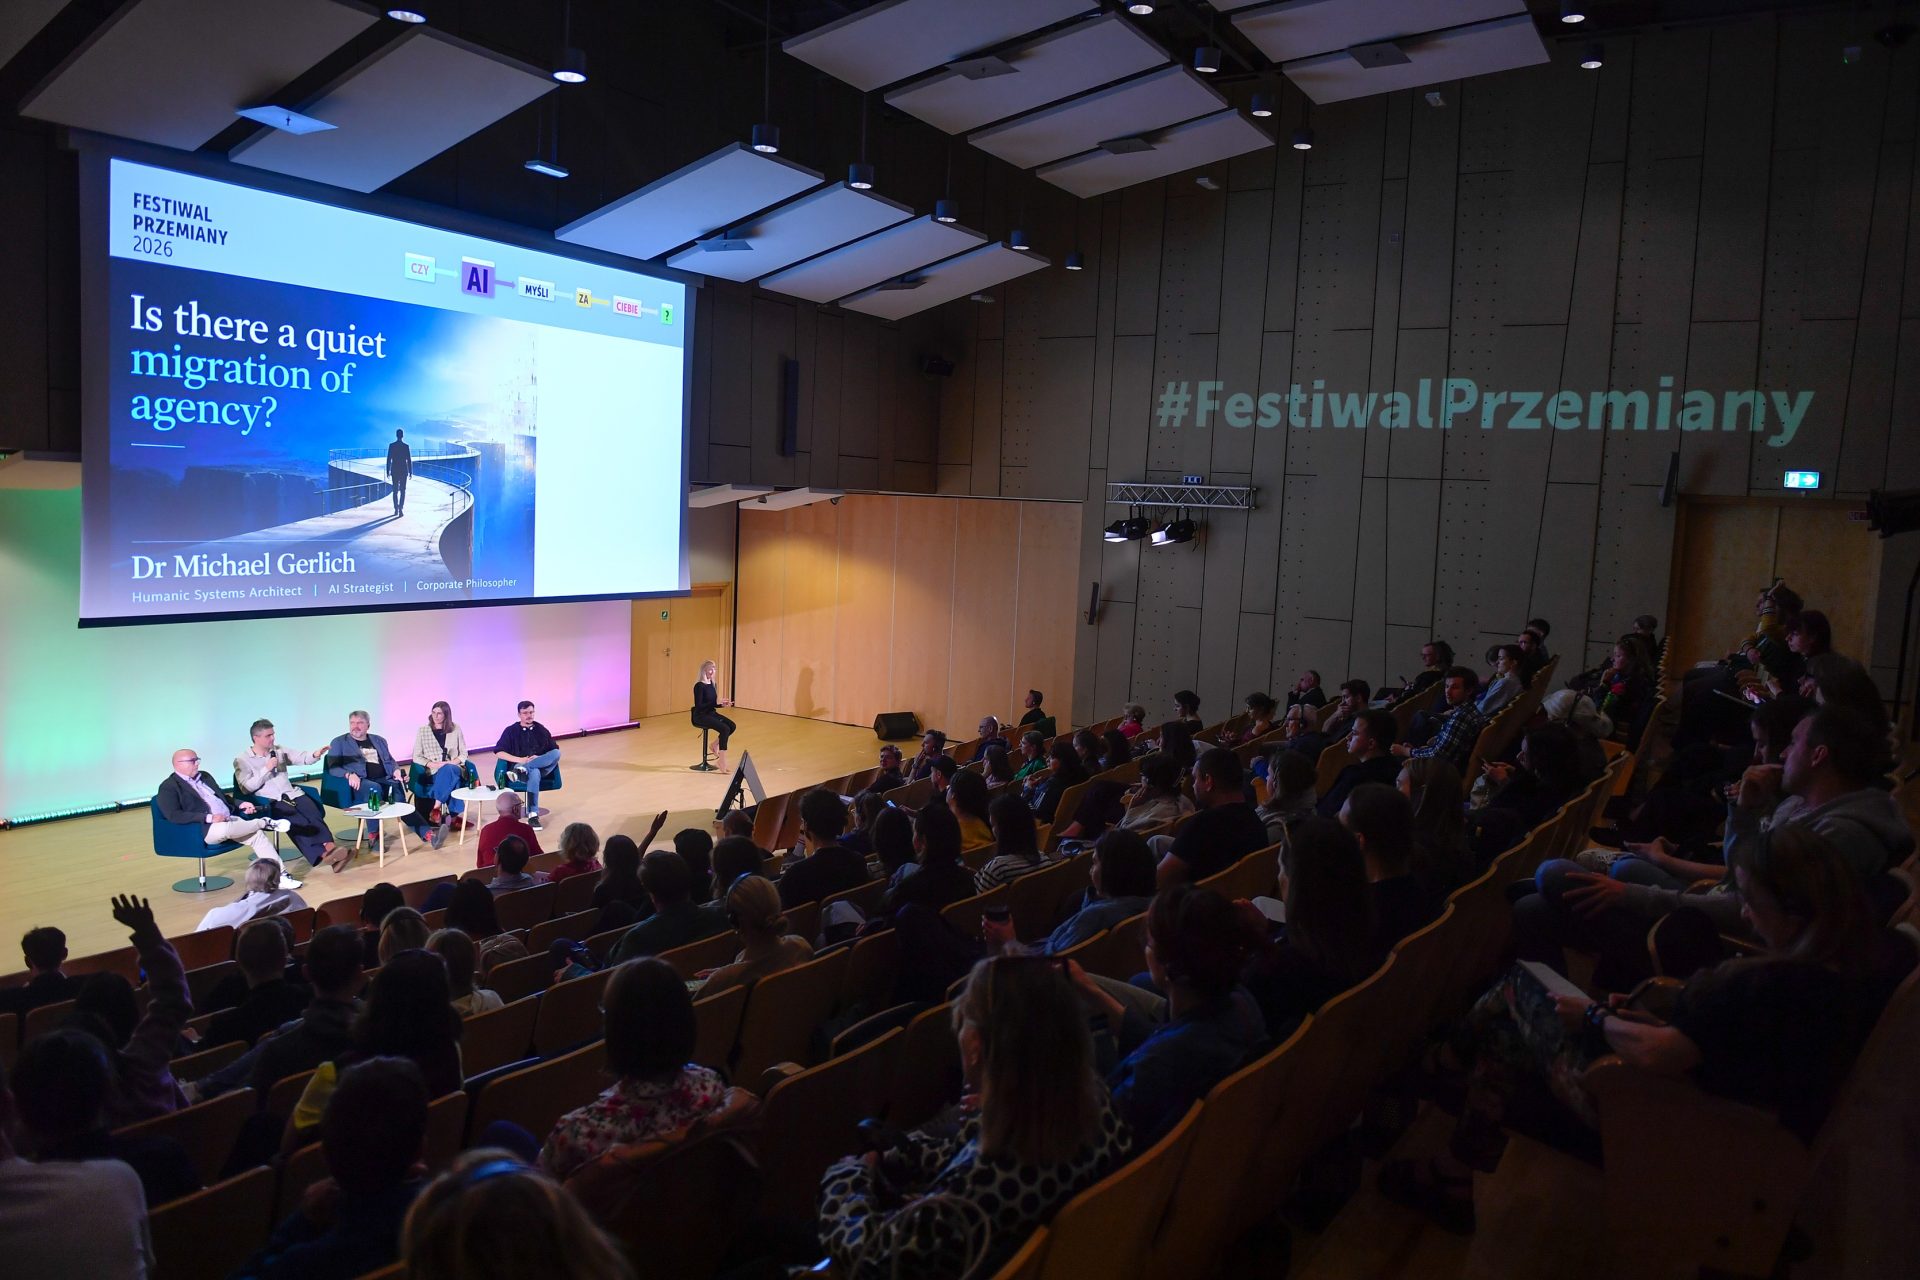
Sztuczna inteligencja zmienia sposób, w jaki zdobywamy wiedzę, podejmujemy decyzje i rozumiemy świat. Chatboty wyszukują informacje, piszą teksty, tworzą obrazy i coraz częściej doradzają w sprawach osobistych - wskazali eksperci podczas Festiwalu Przemiany w Centrum Nauki Kopernik. Zwrócili uwagę, że zdobywanie określonych umiejętności oraz sprawczości wymaga wysiłku intelektualnego, a nie bezkrytycznego przyjmowania odpowiedzi i rozwiązań dostarczanych przez algorytmy.

Nauka i technologie

Studenci Politechniki Lubelskiej na podium IBM AI Racing League. Dwa drugie miejsca

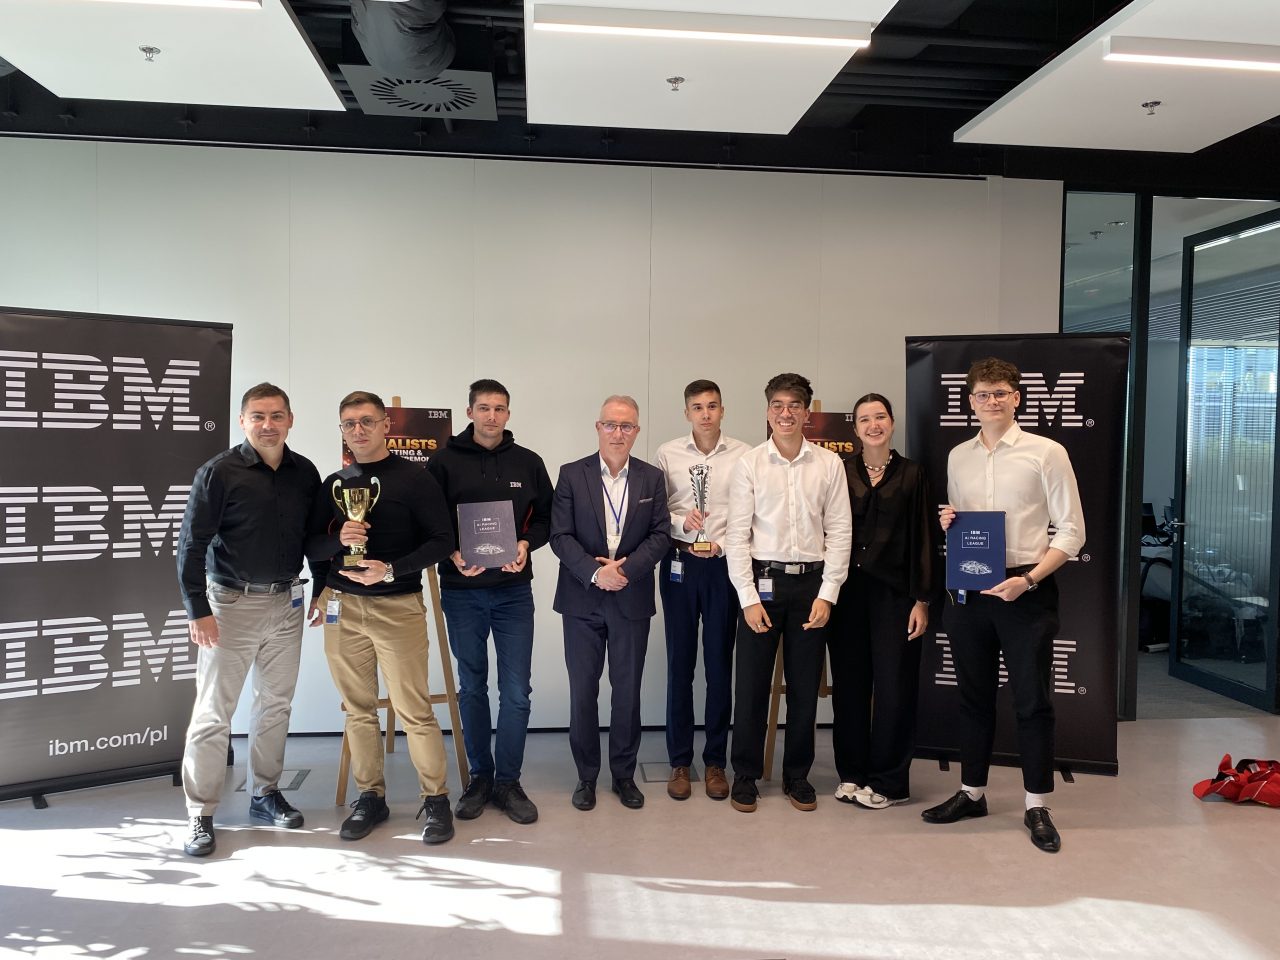
Zespół Apex Dynamics z Politechniki Lubelskiej zajął drugie miejsce w klasyfikacji generalnej oraz w kategorii najlepszego czasu przejazdu w ogólnopolskim konkursie IBM AI Racing League – Country Challenge 2026. Studenci zaprogramowali autonomicznego kierowcę, który samodzielnie pokonywał wirtualny tor. Do finału awansowało 12 spośród 61 drużyn z całej Polski.

1 komentarz